अमेरिकियों को निशाना बनाने वाले साइबर अपराधियों की अब खैर नहीं! FBI चीफ काश पटेल की खुली चेतावनी, बोले- दुनिया के किसी कोने में छिपे हो, ढूंढ निकालेंगे
ऑपरेशन विंटर शील्ड के तहत तेज होगी कार्रवाई
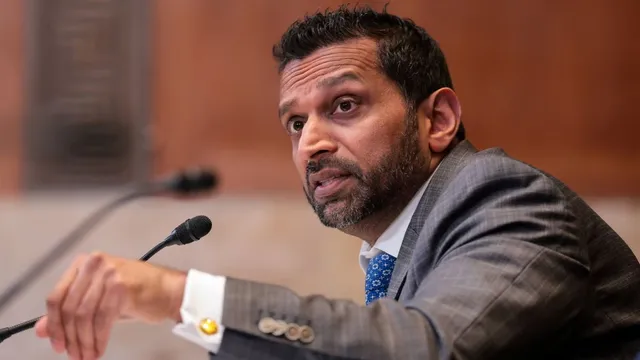
काश पटेल ने सोशल मीडिया मंच एक्स पर एक पोस्ट के जरिए एफबीआई की नई रणनीति की जानकारी दी। उन्होंने बताया कि ऑपरेशन विंटर शील्ड के तहत अंतरराष्ट्रीय साझेदारों के साथ मिलकर अमेरिका की साइबर सुरक्षा मजबूत की जा रही है।
पटेल के मुताबिक, इस अभियान का मकसद साइबर खतरों के खिलाफ आक्रामक कार्रवाई करना और अमेरिकी कारोबार, सरकारी प्रणालियों तथा महत्वपूर्ण बुनियादी ढांचे को सुरक्षित रखना है। उन्होंने कहा कि एफबीआई दुनिया भर में सक्रिय साइबर अपराधियों के खिलाफ लड़ाई लड़ रही है।
अमेरिकियों को निशाना बनाया तो न्याय तक पहुंचेगी जांच
एफबीआई निदेशक ने साइबर अपराधियों को स्पष्ट संदेश देते हुए कहा कि अगर कोई अमेरिकी नागरिकों को निशाना बनाता है तो उसे न्याय का सामना करना पड़ेगा। उन्होंने दोहराया कि एजेंसी अपने अंतरराष्ट्रीय सहयोगियों के साथ मिलकर साइबर हमलों को रोकने और जिम्मेदार लोगों की पहचान करने के लिए काम कर रही है।
जेपी मॉर्गन चेस से जुड़े साइबर हमले के बाद बढ़ी चिंता
काश पटेल की यह चेतावनी ऐसे समय आई है, जब अमेरिका में साइबर सुरक्षा को लेकर चिंताएं बढ़ रही हैं। हाल ही में जेपी मॉर्गन चेस को सेवाएं देने वाली कुछ बाहरी कंपनियां साइबर हमले का शिकार हुई थीं। इस घटना में करीब 16 हजार ग्राहकों की निजी जानकारी उजागर होने की आशंका जताई गई है।
बैंक ने गुरुवार को बताया कि शुरुआती जांच में सामने आया है कि हमलावरों ने थर्ड पार्टी सेवा प्रदाताओं के पास मौजूद कुछ मार्केटिंग डेटा तक पहुंच बना ली थी। इस जानकारी में ग्राहकों के नाम और ईमेल पते शामिल हो सकते हैं।
बैंक ने कहा- मुख्य सेवाओं पर नहीं पड़ा असर
जेपी मॉर्गन चेस ने स्पष्ट किया कि साइबर हमले के बावजूद उसकी मुख्य सेवाएं और कामकाज सामान्य रूप से जारी हैं। बैंक के अनुसार, उसकी जांच में पता चला कि हमलावरों ने बाहरी वेंडर्स के पास मौजूद कुछ सीमित जानकारी तक पहुंच बनाई थी।
बैंक ने कहा कि जहां भी जरूरत होगी, प्रभावित ग्राहकों से सीधे संपर्क किया जाएगा। उन्हें जरूरी सहायता देने के साथ मुफ्त क्रेडिट निगरानी की सुविधा भी उपलब्ध कराई जाएगी। बैंक ने यह भी साफ किया कि सप्ताह की शुरुआत में कुछ ग्राहकों को सेवाओं में जो परेशानी हुई थी, उसका इस साइबर हमले से कोई संबंध नहीं था।
रैनसमवेयर समूह ने ली डेटा लीक की जिम्मेदारी
मीडिया रिपोर्टों के मुताबिक, ‘n0n’ नाम के एक रैनसमवेयर समूह ने इस साइबर हमले में ग्राहकों का डेटा लीक करने की जिम्मेदारी ली है। बताया गया है कि इस घटना का असर वीजा और मास्टरकार्ड से जुड़े कुछ व्यावसायिक साझेदारों पर भी पड़ा है।
लीक हुई जानकारी में ईमेल पते, फोन नंबर और खाता पहचान संख्या जैसी जानकारियां शामिल होने की बात कही गई है। हालांकि, बैंक ने अपनी मुख्य सेवाओं के प्रभावित होने से इनकार किया है।